|原文刊載於 2026 年 9 月 18 日 iThome,文 / 黃彥棻,封面圖 / 洪政偉攝|
2001 年 911 恐攻後,紐約曼哈頓道路封鎖,許多工程師無法進入公司。當時住在島上的李彥民,徒步走了三十幾條街到公司,連續三天靠雙腳往返,協助系統恢復運作。那次經驗讓他發現,厚厚一本 BCP 手冊裡,還少了一項備援:「工程師的兩條腿」。
幾年後,另一場事件又讓他看到風險的另一面。2008 年 3 月 17 日,他走進貝爾斯登(Bear Stearns)辦公室,看著這家擁有 85 年歷史的投資銀行,在一個週末後被摩根大通以每股 2 美元收購。
當時的他是貝爾斯登固定收益與股票業務部門的資訊安全官,負責超過 150 個專案的軟體開發生命週期安全審查,從應用系統、角色權限、資料庫、防火牆到原始碼掃描工具都親手摸過。
但這一次,真正讓他記住的不是技術,而是一個數字。「它不是被駭客打垮的,是被三十五倍槓桿的風險胃納壓垮。」那時候,李彥民開始思考:企業究竟願意承擔多少風險?風險胃納量這個數字,有沒有被真正說清楚?
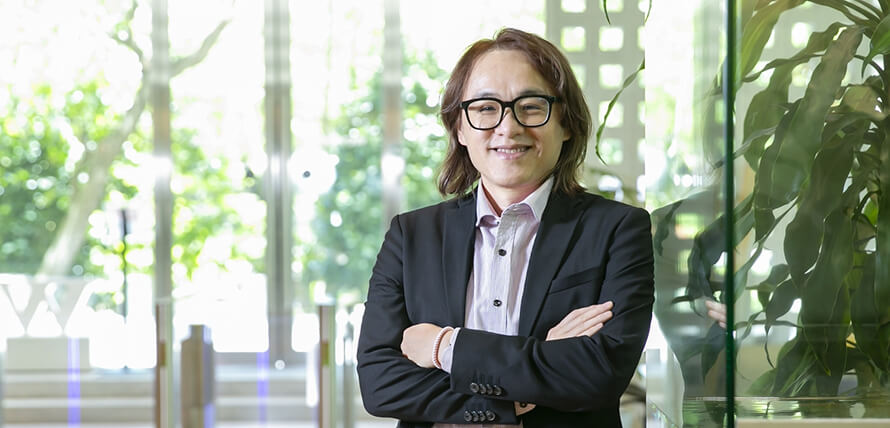
這個問題,後來一路跟著他走過十年創業、資安顧問與風險量化工作。如今擔任 SHOPLINE 全球資安長的他,仍然用同一個問題看待 CISO 的工作:資安不是替公司決定什麼不能做,而是先把風險算清楚,讓經營階層知道「值多少、賠不賠得起」,再由真正承擔經營責任的人做決定。「資安一直是商業經營的最左邊,不在最右邊。」他說。
911 之後,災難備援還少了一項關鍵要素
1999 年,李彥民從美國羅格斯大學生物系畢業,副修電腦科學,隔年進入高盛銀行擔任資訊系統工程師。那是資安產業剛開始成形的年代,ISO 資安管理標準的前身 BS7799 才剛問世。他從 IT 服務臺輪值、備援演練做起,一路碰過防火牆、IPS,以及早期的開源入侵防禦系統。
911 發生時,他正在紐約工作。2001 年 9 月 11 日恐攻後,道路封鎖,公司的機房難以進入;許多住在郊區的同事,根本無法抵達曼哈頓。住在島上的李彥民反而成了少數可以進公司的人,他徒步走了三十幾條街到公司,協助系統復原,接連三天靠雙腳往返。
多年後,他回頭看那段經歷,印象最深的不是當時準備好的 BCP 文件,而是工程師真的得走到公司才能處理。他直言:「手冊裡各種設備、系統與線路的備援機制都有條目,卻沒有一條叫做『工程師的兩條腿』。」
他後來才意識到,備援並不只有設備和系統。人員能不能到場、實體環境能不能進入,同樣是系統能不能恢復的條件。
後來業界普遍要求備援機房與總部保持一定實體距離,對他而言,這個要求並不抽象。「就是當時我們走出來的距離,因為我們真的走了三十公里。」他說。
911 讓他第一次從實際工作裡碰到「風險」這件事。
之後,他前往史蒂文斯理工學院攻讀資訊管理碩士、副修資安管理。畢業後加入貝爾斯登,擔任固定收益與股票業務部門的資訊安全官。用今天的職稱來看,這個位置接近駐點資安官(Business Information Security Officer,BISO),站在業務線與集團資安辦公室之間,處理業務單位的資安風險與控制措施。這也是他開始真正靠近業務的時期。
繼續閱讀文章
貝爾斯登倒下,風險對他開始有了價格
2008 年 3 月 17 日那個週末,貝爾斯登被摩根大通收購。李彥民當時已經在貝爾斯登負責固定收益與股票業務部門的資訊安全,手上有超過 150 個專案的安全審查。應用系統、角色權限、資料庫、防火牆、原始碼掃描,每一層技術控制他都熟悉。
但一家大型金融機構的倒下,並沒有發生在這些控制措施裡。他說:「它不是被駭客打垮的,是被三十五倍槓桿的風險胃納壓垮。」對李彥民而言,這句話背後真正值得追問的,是「胃納」有沒有講清楚。
企業可以承擔多少風險?如果決定承擔,承擔的代價是多少?這些問題如果沒有變成一個可以討論、可以比較的數字,最後就可能變成所有人一起承擔的結果。「胃納」這個詞,也從那時候進入他的資安世界。
李彥民所說的風險胃納,換成比較容易理解的說法,就是企業對風險的偏好。有人保守,有人願意冒險。放在投資上,是願意投入多少資本換取多少報酬;放到企業營運,則是另一個問題:為了省下一筆控制成本,企業願意承受多少潛在損失?
他甚至用小孩學騎腳踏車來比喻。父母可以全程扶著,也可以放手,讓孩子自己跌幾跤。願意放手多少,就是在成長與擦傷之間做選擇。
這個概念也可以套用到不同產業。銀行受到高度監管,通常不會有太高的風險胃納;餐飲業對資安風險的接受程度可能相對中庸,但碰到食安問題,同樣不會願意冒險。
不同國家對風險的偏好也不一樣。李彥民以美國與臺灣的監管方式為例,美國法規比較傾向替創新留下空間,部分情況可以先自審、再接受政府審查;臺灣則相對保守,通常要求先審查、通過後才能上路。
他表示,「先審再上,還是先上再審」,放進企業裡,其實也是同一個問題。產品一定要把所有風險控制好才能推出嗎?還是可以先推出,在可接受的範圍內承擔部分風險,再逐步改善?
答案也不會永遠一樣。企業在不同成長階段,需要承擔的風險不同,能夠承擔的風險也會改變。貝爾斯登讓李彥民看到的是,風險沒有說清楚,最後可能不是某個系統出問題,而是整間公司一起付帳。
從全球與台灣 AI 零售應用概況開始,結合流量獲取與企業 AI 轉型的深度洞察,帶領讀者快速瞭解零售 AI 的發展趨勢!
十年創業,拿自己的錢學風險管理
2010 年回到臺灣後,李彥民沒有繼續沿著傳統資安職涯一路往管理職走,而是開始創業。「拿自己的錢學風險管理」,是他對那十年的形容。
他賣過保健食品、果汁,做過社會企業與 SaaS 平臺,也設計過桌遊。多數事業最後沒有活下來。但這十年讓他第一次很直接地面對一件事:每一個決定,最後都會從自己的口袋裡付錢。
他開始自學服務設計、跑業務、研究定價策略,也接觸哈佛商學院教授 Clayton Christensen 提出的「用途理論」(Jobs to Be Done)。這套理論談的是,顧客買產品或服務,往往不是因為產品本身,而是為了完成某一個「任務」(Job)。
這件事情讓他重新理解價格。只從價格出發,最後很容易變成削價競爭。賣得越便宜,自己反而越難生存;真正要理解的是產品為顧客解決了什麼問題,以及這個問題到底值多少錢。
這套想法後來又應用到他的資安工作上,一項服務說不清楚價值,就很難賣出好價格;一個風險說不清楚可能造成的損失,也很難讓企業真正重視。
這是他從創業裡帶回資安工作的第一個改變,「先問對方真正要解決什麼,而不是先問自己有什麼技術可以賣。」
從「同業怎麼做」到「這家公司該承擔多少」
回到資安領域後,李彥民先在凱信資訊負責 SOC 建置與顧問服務,接觸臺灣多家銀行、人壽保險、製造業與零售業客戶。接觸的產業越多,他越發現一件事情:資安人員很容易把「同業怎麼做」當成標準答案。
但他認為,這個問題本身可能就問錯了。即使是同一產業的兩家公司,產品、市場、廠房分布與企業文化都不同;就算是同一家公司,不同產線是否需要 24/7 即時同步,也會讓 IT 與 OT 的實作邏輯完全不同。
所以他開始鑽研風險量化方法論 FAIR(資訊風險因子分析),同時持續思考另一件事情:策略能不能與企業真正對齊。他說:「只有在對齊的時候,價值才有機會發揮到最大。」
之後,他加入達信保險經紀人亞洲區,擔任資深資安顧問副總,主要負責 FAIR 風險量化方法論導入與顧問服務。客戶從晶片製造、汽車製造、面板製造、民生用品製造,到發電廠與學校都有。
同一套 FAIR 公式,在不同產業跑過一輪,他得到一個很直接的結論:「沒有通用的資安風險數字,只有適合這家企業『為什麼存在』的數字。」這也是他認為自己在那段時間做得最有成就感的一件事:把 FAIR 風險量化做成服務、賣出價格,而且真正做出案例。
他表示,十年前創業時學到的「用途」與「價值」,這時候又重新應用到資安工作裡。
CISO 不是替企業決定風險,而是替風險報價
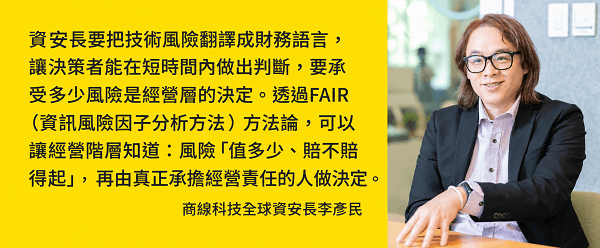
202 4年加入 SHOPLINE 擔任全球資安長後,李彥民開始把這些經驗放到企業經營現場。
「風險胃納的擁有者是 CEO,不是 CISO。」在他看來,CISO 負責的是測量與報價,企業要承擔多少風險,則是經營層的決定。
他觀察,在銀行體系裡,風險胃納通常是委員會開出來的一個數字;但當資本是自己的,風險就不再只是抽象數字,而會直接變成生存問題。他表示,公司越過那條線會倒,家裡越過那條線,晚餐桌上就端不出飯。
因此,CISO 要做的是先把風險量化,讓經營層有依據做決策。他說:「每一塊沒有投進資安的錢,對公司營運而言,都是一個下注。」
這也是他在 SHOPLINE 把自己定位成業務單位,而不是資訊部門延伸的原因。他直接向集團聯席總裁匯報。雖然有時候是跟工程師坐在一起,但他大部分的時間,更像是一個坐在工程師那邊的業務代表。
同樣的思維,也出現在 SHOPLINE 推出「資訊安全中心」客戶儀表板的服務時。這套介面把分散在後臺的資安功能集中起來,讓商家登入後臺後,可以看到自己的商店資安等級是紅燈、黃燈還是綠燈。評分模型的權重,則根據威脅情資與風險量化邏輯推算,而不是單純看某個功能有沒有開啟。
對他而言,這是把原本藏在技術控制裡的風險,往前搬到業務可以看到的位置。
不講弱點數量,改講「可能損失多少錢」
到了董事會層級,李彥民更直接。「不講弱點數量,改講損失金額。」
與其告訴董事會今年修了多少漏洞、還剩多少漏洞,他更在意目前曝險多少、是否仍在公司風險胃納範圍內,以及最大單一情境距離容忍度還有多遠;再往前一步,才是未來十八個月應該投入多少資源,以及資安投資報酬率大約落在哪個區間。
「董事會需要懂數字。」他表示,FAIR 在這裡的價值,就是把原本很難拿來決策的資安風險,轉成 CFO 可以簽下去的一個數字。
他表示,傳統資安部門習慣說「No」,但他的做法是把「No」轉成「報價」。業務部門想做一件事,資安長不一定要直接擋下來,而是先告訴對方,這項風險的價格是多少。他表示,至於要不要承擔這個風險,則是商業決策。
這個邏輯同樣延伸到資安 KPI。他不太在意單純計算發現多少漏洞,而是先看企業整體曝險是否仍符合風險胃納,距離警戒線還有多少餘裕,以及最大單一風險情境的潛在衝擊是否仍在可接受範圍。
確認整體風險仍在可承受範圍後,再回頭看資安團隊日常處理風險的成效,包括風險辨識與改善進度、平均偵測時間(MTTD)、平均回應時間(MTTR)與漏洞修補率等指標。數字沒有消失,只是他想知道的數字,和過去不太一樣。
平臺保護的是客戶,資安因此成為產品的一部分
電商 SaaS 平臺的資安,讓李彥民對「風險胃納」有了更直接的體會,「一般企業保護的是自己,平臺保護的是別人。」他說。
SHOPLINE 背後匯聚大量商家的生意、會員個資,以及每天的交易與金流。對一般企業而言,資安風險主要影響自身營運;但對電商平臺來說,一旦平臺遭到攻擊,受到影響的可能是平臺上的眾多商家,以及商家背後的消費者。因此,平臺能承擔多少風險,不只是公司自己的問題,也牽涉客戶能不能繼續做生意。
李彥民直言,「客戶買的其實是信任。」也因此,資安對 SHOPLINE 而言,不只是企業營運上的成本,更直接關係到產品能不能被客戶信任。
從攻擊者的角度來看,這些客戶的生意、帳號與金流,本身就是值得計算的經濟利益。李彥民觀察,電商平臺面對的攻擊,主要集中在帳號盜用與憑證填充攻擊、針對商家與消費者的釣魚攻擊、機器人流量與自動化攻擊,以及支付詐欺。攻擊者真正想取得的,往往就是商家帳號與金流。
攻擊者會計算成本與報酬。相較於直接入侵一間企業的內部網路,取得電商平臺上的商家帳號,可能更容易轉換成實際利益。生成式 AI 出現後,釣魚攻擊的成本又進一步下降,更容易針對不同市場與不同對象製作內容。
過去,釣魚信件裡不自然的英文,可能成為使用者辨識詐騙的線索,如今這個門檻正在消失。他發現,現在這道牆沒有了,每個市場收到的釣魚信件都是母語等級。
AI 帶來的風險,不只來自外部攻擊者利用 AI 降低攻擊成本。當企業自己開始大量使用 AI,新的風險會從內部出現,尤其是 AI Agent 逐漸取得執行工作的權限之後。
這讓李彥民想起自己剛進高盛時的經驗。2000 年,每個輪值工程師都拿到同一組超級管理員共用密碼,當時系統需要快速運作,權限很快就被交到使用者手上,相應的控管並沒有同步成熟。他說:「當時的情況就是『能力先到,控制後到』。」
在他看來,現在企業導入 AI Agent,可能面臨類似的問題。AI Agent 為了完成工作,需要取得資料、系統甚至執行動作的權限;但如果權限給得太快,治理機制卻沒有跟上,就可能形成新的風險。
因此,SHOPLINE 推動 AI 治理時,李彥民仍然從風險胃納的角度出發,先釐清 AI 可以使用哪些資料、可以執行哪些工作,以及不同情境下應該擁有哪些權限,再決定哪些應該放行、哪些需要限制。
對他而言,AI 治理並不是先把新技術擋下來,而是先把企業願意承擔的風險說清楚,再讓 AI 在這個範圍內發揮作用。
下一個十年,CISO 更像「風險長」
AI 會接手越來越多偵測與執行工作,李彥民認為,CISO 往後要面對的問題,會越來越接近風險管理:企業願意承擔多少風險?出了問題,誰負責?
因此,他給下一代 CISO 的建議,反而不是再多學幾套管理方法,而是同時具備「會動手」和「會說」這兩項能力。
在他眼中,真正稀有的是兩種能力同時存在。會動手的人,相信實踐,不迷信文件;會說的人,則能把技術風險翻譯成業務聽得懂的語言。他說:「會設定防火牆的人很多,能解釋並談判這條規則值多少錢的人卻很少。」
他認為,具備技術能力還是第一步,應用程式、資料庫、網路、端點等各層控制,都應該親手摸過,不要跳級;之後再去補財會與法律的能力。他看過不少技術能力很好的人,最後卡在不會講錢,也不了解企業內部規範如何制定。
這套能力,他並不是在資安課堂裡學會的,經歷十年創業、拿自己的積蓄反覆試錯,讓他習慣去思考一件事情:這個決定錯了,代價是多少?
但他不認為,下一代資安主管一定要去創業才能學會。他表示,企業可以給資安主管機會,讓他們上臺報告、列席董事會,直接面對業務與管理階層的問題。他強調,重要的是,不要讓資安主管,永遠只在資安部門裡說資安的語言。
即使已經站上全球資安長的位置,李彥民沒有打算完全離開第一線技術。近期他重新回到讀書模式,準備挑戰滲透測試證照 OSCP。對他而言,職位越往上,反而越不能完全離開技術現場。因為只有知道第一線發生什麼事,才知道自己手上的風險數字究竟代表什麼。
從 911 走到貝爾斯登,再走過十年創業,回到資安顧問與 FAIR 風險量化,最後站在 SHOPLINE 全球資安長的位置,李彥民的職涯看起來繞了很遠,但他始終在處理同一件事情。
911 時,是「工程師的兩條腿」有沒有被算進備援;貝爾斯登倒下時,是三十五倍槓桿背後的風險胃納,有沒有被說清楚;創業十年,則是把風險從公司的數字,變成自己口袋裡真正會少掉的錢。
回到資安工作之後,他開始試著把這些風險,算成企業可以討論的數字。所以他說,資安一直是商業經營的最左邊,而不是最右邊。
不是等商業決策做完,資安才站在最後面踩煞車;而是在決策開始之前,就先把風險攤開來:值多少?賠不賠得起?誰願意承擔?至於最後要不要做,答案不一定由資安長決定,那是企業自己的選擇。
|本文轉載至 iThome,原文標題為《從 911 到貝爾斯登 SHOPLINE 全球資安長李彥民:CISO 要做的,是替企業算清楚風險》
SHOPLINE 透過創新的服務與國際化的團隊,持續為品牌賣家打造最好的產品,以品牌電商架站平台為核心,提供跨境電商、社群電商、POS 系統 以及 O2O 虛實整合等全通路解決方案,是亞洲電商市場的行業領軍者。